
Ciberataque afecta sitios de BBC, IKEA y otras grandes empresas: detectan código malicioso para robar datos
Investigadores identificaron una operación informática que comprometió componentes utilizados por sitios de 178 organizaciones, entre ellas CNN, Zoom, Salesforce y Air France-KLM. Los atacantes aprovecharon una vulnerabilidad en la plataforma Optimizely para distribuir código diseñado para sustraer información financiera y atacar dispositivos móviles.


el viernes pasado a las 10:48
Trump revela conversación con Jensen Huang tras su renuncia a Nvidia: “Está pasando por un infierno”

el viernes pasado a las 10:48

Un ciberataque de alcance internacional comprometió componentes utilizados por los sitios web de al menos 178 organizaciones, incluyendo reconocidas empresas, medios de comunicación e instituciones financieras.
El incidente fue detectado el lunes 16 de noviembre de 2026 y afectó a clientes de Optimizely Web Experimentation, una plataforma tecnológica que permite personalizar contenidos, realizar pruebas digitales y mejorar la experiencia de los usuarios en páginas web.
Entre las organizaciones cuyos sitios incorporaron componentes comprometidos figuran la BBC, CNN, Zoom, IKEA, Salesforce, GitLab, Equifax, Air France-KLM, HSBC y Ledger.
De acuerdo con los investigadores, los responsables de la operación introdujeron código JavaScript malicioso en archivos distribuidos por Optimizely, con el objetivo de interceptar información financiera, manipular operaciones con criptomonedas y ejecutar otras actividades perjudiciales en los dispositivos de los visitantes.
¿Cómo ocurrió el ciberataque que afectó a grandes empresas?
La operación fue descubierta por el investigador de ciberseguridad Scott Helme, fundador de Report URI, quien identificó modificaciones maliciosas en archivos JavaScript asociados con la plataforma Optimizely.
El análisis permitió detectar 188 archivos comprometidos pertenecientes a 178 organizaciones, después de revisar más de 1.600 componentes utilizados por distintos sitios.
El ataque aprovechó una vulnerabilidad en el sistema de incorporación de cuentas de Optimizely Web Experimentation, permitiendo a un tercero no autorizado introducir código en proyectos de clientes.
El problema resultó especialmente relevante porque los archivos modificados eran distribuidos desde la propia infraestructura de Optimizely, considerada confiable por los sitios que utilizaban sus servicios.
De esta manera, los visitantes podían recibir el código malicioso mientras navegaban por páginas legítimas, sin necesidad de acceder a un sitio fraudulento.
Se trata de un ataque a la cadena de suministro de software, una modalidad en la que los ciberdelincuentes comprometen un proveedor tecnológico para alcanzar indirectamente a múltiples organizaciones.
BBC, CNN, Zoom e IKEA figuran entre las organizaciones afectadas
La investigación identificó componentes comprometidos vinculados a numerosas plataformas de uso internacional.
Entre las marcas mencionadas se encuentran medios como BBC y CNN; empresas tecnológicas como Zoom, Salesforce y GitLab; compañías comerciales como IKEA; y organizaciones financieras como HSBC y Equifax.
También aparecieron servicios relacionados con transporte aéreo, entretenimiento y criptomonedas, entre ellos Air France-KLM, Peacock y Ledger.
Sin embargo, la presencia de código malicioso en componentes utilizados por estos sitios no significa que todas las organizaciones hayan sufrido filtraciones confirmadas de información.
El alcance efectivo depende de factores como las configuraciones de seguridad de cada página, los períodos de exposición y la interacción de los visitantes con los contenidos afectados.
Hackers buscaban robar tarjetas bancarias y criptomonedas
Los investigadores determinaron que el código utilizado en la operación incorporaba distintas funcionalidades destinadas a obtener información de los usuarios.
Entre los mecanismos identificados había herramientas capaces de intentar capturar datos de tarjetas de pago, extraer información de navegación y modificar direcciones utilizadas en transferencias de criptomonedas.
Esta última técnica busca reemplazar la dirección de destino de una operación digital por otra controlada por los atacantes.
El código también incluía componentes dirigidos a dispositivos Apple, particularmente equipos con sistema operativo iOS.
Según los especialistas, el ataque utilizó distintas versiones del programa malicioso durante la jornada, lo que dificultaba su identificación mediante controles de seguridad tradicionales.
Aunque existen indicios de operaciones fraudulentas asociadas al incidente, todavía no se ha establecido públicamente el número total de usuarios afectados ni la magnitud de las eventuales pérdidas económicas.
Optimizely confirma incidente y asegura haber eliminado el código
Tras conocerse la investigación, Optimizely reconoció que un tercero explotó una vulnerabilidad de su plataforma Web Experimentation para introducir JavaScript malicioso en proyectos de algunos clientes.
La empresa informó que bloqueó la vía utilizada para ejecutar el ataque, eliminó el código identificado y contactó directamente a las organizaciones afectadas.
También inició una revisión de seguridad para determinar el alcance del incidente y adoptar medidas adicionales.
Los reportes técnicos señalaron que la mayor parte de los componentes comprometidos había sido corregida durante el lunes 16 de noviembre.
No obstante, los especialistas recomendaron a las empresas revisar sus configuraciones y analizar los registros de navegación correspondientes al período de exposición.
Apple registra fallas en servicios, pero descarta relación con un ciberataque
En paralelo, durante el martes 17 de noviembre se registraron interrupciones en distintos servicios de Apple, entre ellos App Store, Apple Music y funciones de iCloud.
Los problemas generaron dificultades temporales para acceder a plataformas digitales, iniciar sesión y utilizar determinados servicios.
Sin embargo, Apple atribuyó las interrupciones a una actualización interna y descartó que fueran consecuencia de un ciberataque.
Por lo tanto, no existen antecedentes que permitan vincular estas fallas con el incidente detectado en Optimizely.
Red de comunicaciones de la NSA también sufrió una interrupción
Otra situación que generó preocupación durante la jornada fue una falla en la red interna de comunicaciones de la Agencia de Seguridad Nacional de Estados Unidos (NSA).
De acuerdo con reportes de medios estadounidenses, el sistema conocido como NSANet experimentó problemas de disponibilidad, afectando temporalmente una infraestructura utilizada para comunicaciones clasificadas.
Las autoridades indicaron que no habían encontrado evidencias de una intrusión informática y señalaron que las funciones críticas de la agencia continuaban operativas.
Al igual que en el caso de Apple, no existe evidencia pública de que esta interrupción estuviera relacionada con el ataque contra Optimizely.
Ataque expone riesgos de utilizar herramientas de terceros
El incidente volvió a poner en discusión los riesgos que enfrentan las organizaciones cuando integran componentes externos en sus plataformas digitales.
Herramientas utilizadas para publicidad, análisis de audiencia, personalización de contenidos o experimentación pueden ejecutar código directamente en los navegadores de los visitantes.
Si alguno de estos proveedores resulta comprometido, múltiples sitios pueden quedar expuestos simultáneamente, incluso cuando sus propios servidores no hayan sido vulnerados.
Los especialistas recomiendan fortalecer la supervisión de scripts de terceros, mantener políticas de seguridad de contenidos y revisar los accesos otorgados a plataformas externas.
El ataque contra Optimizely demuestra cómo una vulnerabilidad en un proveedor compartido puede afectar a organizaciones de distintos sectores y países, ampliando el alcance potencial de una sola operación informática.
Mientras continúa la investigación, todavía deben determinarse las consecuencias definitivas sobre los usuarios y las eventuales filtraciones de datos asociadas a los componentes comprometidos.


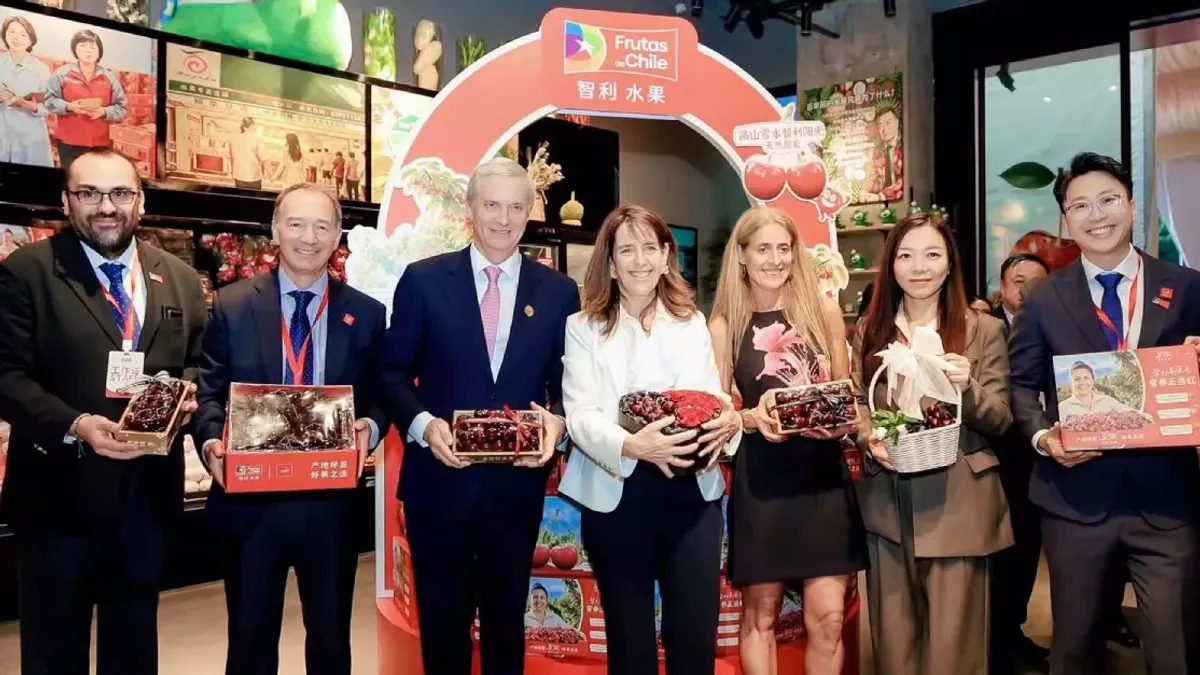


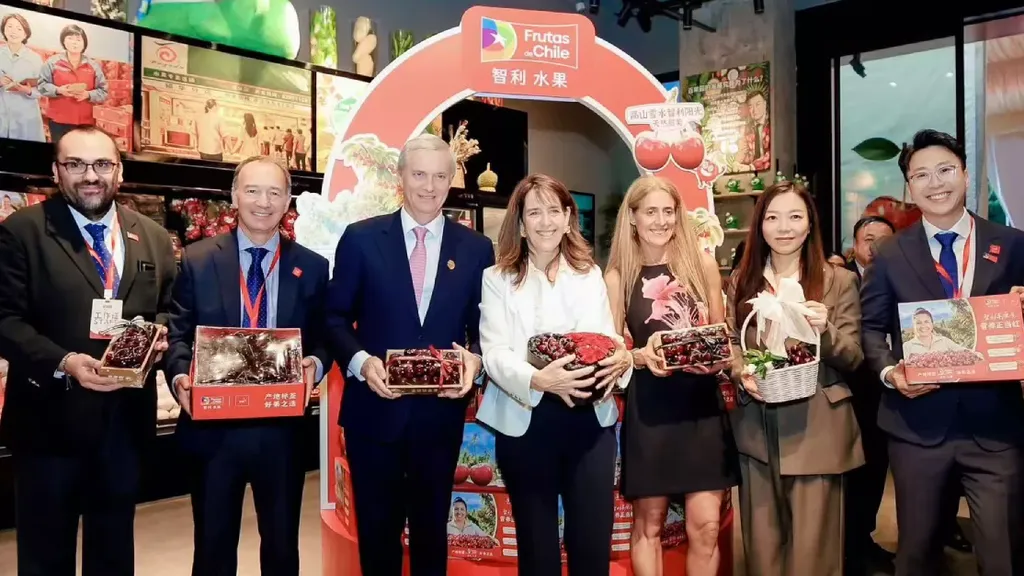
Durante una actividad realizada en Shenzhen, el presidente José Antonio Kast encabezó el lanzamiento de la temporada 2026-2027 de exportaciones de cerezas chilenas. El mandatario destacó la importancia del mercado chino para la industria frutícola nacional y reafirmó el compromiso de Chile con el libre comercio.
Investigadores identificaron una operación informática que comprometió componentes utilizados por sitios de 178 organizaciones, entre ellas CNN, Zoom, Salesforce y Air France-KLM. Los atacantes aprovecharon una vulnerabilidad en la plataforma Optimizely para distribuir código diseñado para sustraer información financiera y atacar dispositivos móviles.







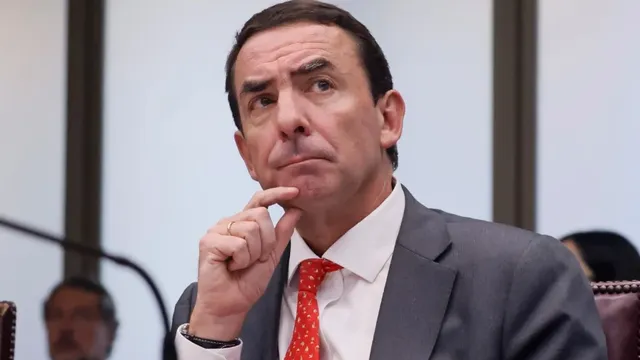
El libelo ingresado a la Cámara de Diputados contempla tres capítulos relacionados con beneficios otorgados a condenados por delitos sexuales contra menores, crímenes de lesa humanidad y presuntas faltas a la probidad. La iniciativa podría terminar con la destitución del titular de Justicia, quien mantiene el respaldo del presidente José Antonio Kast.
El Ejecutivo alcanzó un acuerdo con organizaciones del transporte de carga que contempla una disminución del precio del diésel, mayores beneficios tributarios y compensaciones para buses interurbanos. Aunque varios gremios anunciaron el fin de las movilizaciones, agrupaciones independientes mantienen sus protestas en algunas rutas del país.

Trump revela conversación con Jensen Huang tras su renuncia a Nvidia: “Está pasando por un infierno”
El presidente de Estados Unidos aseguró que el empresario atraviesa un difícil momento personal tras dejar la dirección ejecutiva de Nvidia, en medio de un escándalo por relaciones extramatrimoniales y sospechas de espionaje chino. La compañía designó a Colette Kress como CEO interina mientras busca un reemplazante definitivo.
Transportistas bolivianos se declararon en estado de emergencia ante los bloqueos de rutas que dificultan el acceso a los puertos del norte de Chile. El gremio estima pérdidas diarias superiores a US$85 mil y solicitó gestiones diplomáticas para normalizar el tránsito de mercancías.

La periodista Camila Bustamante sostuvo un encuentro privado con el pontífice durante su visita a Perú, donde expuso los abusos denunciados al interior de las Siervas del Plan de Dios. Tras la reunión, aseguró que León XIV manifestó su compromiso personal con las víctimas y la búsqueda de justicia.

La cantante española se convirtió en la protagonista de la 27ª edición de los Latin Grammy gracias a su álbum Lux, mientras el argentino Milo J destacó con su propuesta musical de raíces folclóricas. Karol G, Alejandro Sanz, Jorge Drexler y Daddy Yankee también figuraron entre los artistas reconocidos.
El presidente estadounidense admitió que las medidas migratorias de su administración pudieron ser demasiado severas y afectar los resultados electorales de su partido. Sin embargo, el nombramiento de Stephen Miller como nuevo jefe de gabinete genera dudas sobre un eventual cambio de estrategia.

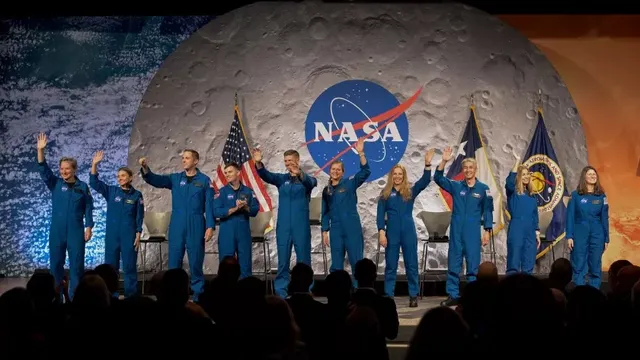
La agencia espacial estadounidense abrió una convocatoria para seleccionar a la próxima generación de exploradores que participará en el programa Artemis y en el desarrollo de una base lunar. Las postulaciones estarán disponibles hasta el 3 de diciembre de 2026 y están dirigidas exclusivamente a ciudadanos de Estados Unidos.
La Confederación Nacional del Transporte de Carga aclaró que no ha convocado a una paralización para este lunes 9 de noviembre. Mientras transportistas realizan manifestaciones en distintas rutas del país, el gremio insistió en buscar soluciones al aumento del diésel y mejorar las condiciones económicas del sector.

El biministro de Economía y Minería, Daniel Mas, aseguró que la investigación por las irregularidades detectadas en la estatal debe extenderse a todos los niveles de la compañía. El caso ya provocó la salida de ocho ejecutivos y podría generar un impacto contable de hasta US$140 millones.


